Un antivirus Nextcloud avec ClamAV peut contrôler les fichiers téléversés avant qu'ils ne circulent dans l'espace partagé. En 2026, ce dispositif repose sur deux composants distincts : l'application Nextcloud Antivirus for files et un moteur d'analyse disponible localement ou à distance. L'activer sans mesurer la charge, les limites de détection et le traitement des erreurs peut toutefois ralentir les envois ou bloquer des fichiers légitimes.
Ce guide explique les modes de connexion, l'installation, le test avec EICAR, le scanner d'arrière-plan et les points de dimensionnement. Il complète le guide général de Nextcloud et le guide de sécurité Nextcloud sans remplacer la protection des postes, les mises à jour ou les sauvegardes.
Que fait réellement l'antivirus de Nextcloud ?
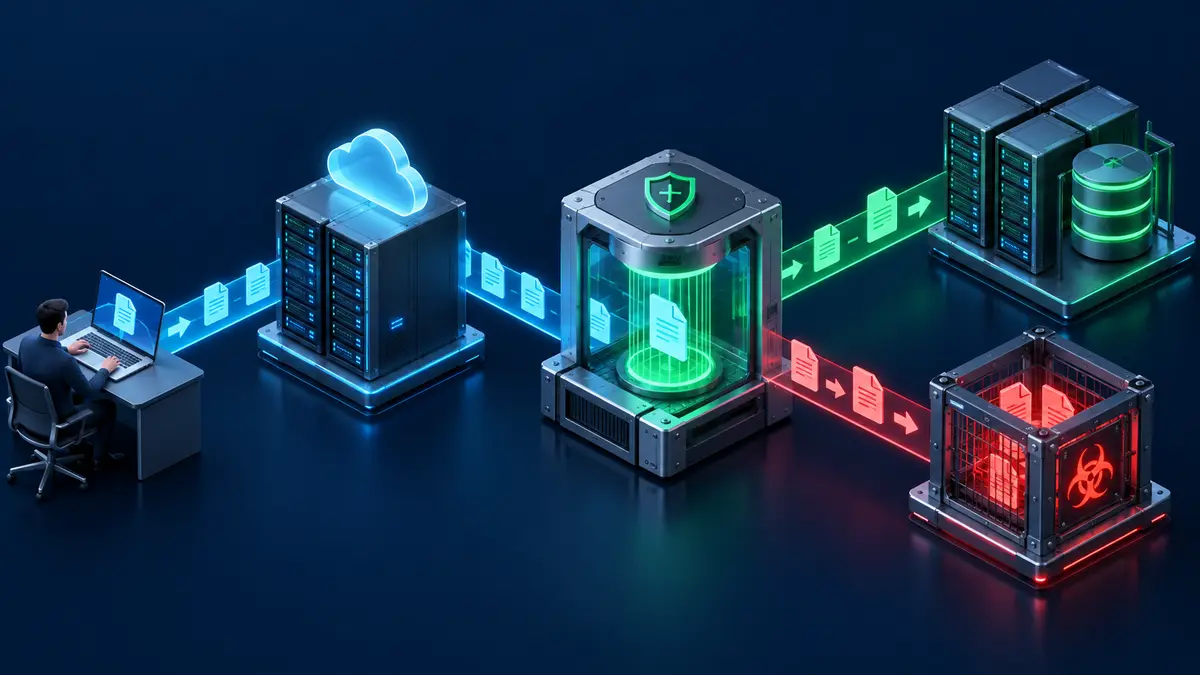
L'application officielle files_antivirus relie Nextcloud à un moteur d'analyse. Avec ClamAV, un fichier envoyé par un utilisateur est transmis au scanner, puis Nextcloud applique le résultat. Selon la configuration choisie, une détection peut être seulement journalisée ou entraîner la suppression immédiate du fichier infecté. L'utilisateur reçoit alors une erreur ou une notification adaptée au parcours.
Le contrôle à l'envoi traite un risque précis : l'arrivée d'un fichier reconnu comme malveillant dans l'espace collaboratif. Il ne surveille pas tout le système Linux, ne nettoie pas un ordinateur déjà compromis et ne prouve pas qu'un document est sain. Une signature peut ne pas encore connaître une menace récente, tandis qu'un faux positif peut bloquer un fichier légitime.
Au 27 septembre 2026, l'App Store officiel propose Antivirus for files 6.4.1 pour Nextcloud 32 à 35. Il faut néanmoins vérifier la version affichée par votre propre instance avant chaque mise à niveau. L'application prend également en charge d'autres moteurs et le protocole ICAP, mais ce tutoriel se limite à ClamAV afin de garder une procédure vérifiable.
| Couche | Fonction | Limite principale |
|---|---|---|
| Antivirus for files | Déclenche l'analyse et applique le résultat dans Nextcloud | Dépend du moteur et des tâches d'arrière-plan |
clamd | Charge les signatures et analyse les flux reçus | Consomme mémoire, processeur et entrées-sorties |
freshclam | Télécharge et met à jour les bases officielles de signatures | Une mise à jour réussie ne garantit pas la détection de toute menace |
| Protection du poste | Surveille l'appareil de l'utilisateur | Reste nécessaire avant et après la synchronisation |
| Sauvegarde | Fournit un point de reprise indépendant | Ne bloque pas l'arrivée d'un fichier malveillant |
Un scanner n'est qu'une barrière
ClamAV ajoute un contrôle utile au dépôt des fichiers. Il doit rester associé aux mises à jour, à la double authentification, aux droits minimaux, à la protection des postes et à une sauvegarde testée.
Quel mode choisir entre socket, daemon distant et exécutable ?
Nextcloud documente trois modes ClamAV. Le mode Daemon (Socket) utilise un service clamd sur le même serveur et communique par socket Unix. Le moteur reste chargé en mémoire, ce qui évite de relancer l'analyseur à chaque envoi. C'est le choix courant lorsque Nextcloud et ClamAV partagent une machine correctement dimensionnée.
Le mode Daemon contacte un service ClamAV sur un autre hôte par réseau. Il sépare la charge d'analyse de l'instance Nextcloud et convient mieux à un volume élevé de téléversements ou à une architecture mutualisant un scanner. Cette séparation demande en contrepartie un réseau privé, une supervision supplémentaire et des règles de pare-feu strictes. La documentation ClamAV avertit que le socket TCP de clamd n'authentifie ni ne protège lui-même le trafic. Il ne doit donc jamais être exposé directement à Internet.
Le mode Executable lance clamscan pour chaque fichier. Nextcloud le décrit comme lent et moins fiable pour l'analyse à la demande, puis recommande les modes daemon. Il peut servir à un test limité, mais son coût de démarrage répété devient vite pénalisant sur une instance active.
| Mode | Emplacement de ClamAV | Atout | Point de vigilance |
|---|---|---|---|
| Daemon (Socket) | Même serveur | Pas de port réseau, moteur déjà chargé | Ressources partagées avec PHP, la base et les aperçus |
| Daemon distant | Serveur séparé | Charge d'analyse isolée | Réseau privé, filtrage, latence et supervision |
| Executable | Même serveur | Mise en route simple | Relance de clamscan à chaque fichier |
Le réglage Stream Length mérite une attention particulière. Le manuel Nextcloud 35 indique une valeur par défaut de 25 Mio et précise qu'elle ne doit pas dépasser la limite mémoire PHP, ou la mémoire physique si memory_limit vaut -1. Ce paramètre représente la quantité lue en un passage, pas une promesse universelle sur la taille maximale des fichiers acceptés.
Comment installer et connecter ClamAV à Nextcloud ?
Sur Debian ou Ubuntu, le manuel Nextcloud propose les paquets clamav et clamav-daemon. Les noms de services et chemins de socket peuvent varier selon la distribution. Après l'installation, vérifiez que clamd fonctionne, que ses bases sont chargées et que le processus Nextcloud a le droit d'accéder au socket sans élargir inutilement les permissions.
sudo apt-get update
sudo apt-get install clamav clamav-daemon
sudo systemctl status clamav-daemon
Activez ensuite Antivirus for files depuis la gestion des applications Nextcloud. Dans les paramètres d'administration, ouvrez le panneau de configuration de l'antivirus, choisissez Daemon (Socket) et contrôlez le chemin détecté. Ce chemin correspond à LocalSocket dans clamd.conf. Si la détection automatique échoue, lisez la configuration du paquet installé au lieu de recopier un chemin trouvé sur un autre serveur.
Pour un daemon distant, renseignez l'hôte et le port du service. Placez ce flux sur un réseau privé ou un tunnel maîtrisé, filtrez les sources autorisées et n'ouvrez pas le port au public. Nextcloud transmet les fichiers avec la commande INSTREAM, le moteur distant n'a donc pas besoin de monter le stockage applicatif pour ce parcours.
Choisissez enfin l'action appliquée aux fichiers infectés et le comportement en cas d'analyse impossible. Un mode strict peut bloquer les téléversements si le scanner ne répond plus. C'est protecteur, mais une panne de clamd devient alors une indisponibilité fonctionnelle. Avant d'activer cette règle pour toute l'entreprise, testez l'arrêt du daemon, un dépassement de délai et un fichier volumineux sur un groupe pilote.
Ne corrigez pas une erreur avec des permissions ouvertes
Si Nextcloud ne joint pas le socket, identifiez l'utilisateur PHP, le groupe du socket et le chemin réel. Évitez les permissions globales en écriture, qui créeraient une nouvelle faiblesse pour résoudre un simple problème d'accès.
Comment tester l'analyse et surveiller le scanner d'arrière-plan ?
La documentation Nextcloud recommande le fichier de test EICAR. Ce fichier n'est pas un logiciel malveillant actif, mais sa chaîne standard doit être reconnue par un antivirus opérationnel. Téléchargez-le depuis le site officiel EICAR dans un environnement pilote, puis envoyez-le dans Nextcloud. L'interface doit refuser le téléversement ou appliquer l'action configurée, et les journaux doivent montrer la détection.
Un test complet ne s'arrête pas à EICAR. Envoyez aussi un fichier sain, une archive, un document proche de la limite habituelle et un fichier depuis chaque canal utilisé, par exemple navigateur, client de bureau ou WebDAV. Contrôlez le temps d'envoi, la réponse utilisateur, le journal Nextcloud et le journal de clamd. Après le diagnostic, revenez à un niveau de journalisation adapté pour éviter un bruit permanent.
L'application possède également un scanner d'arrière-plan. Le manuel Nextcloud 35 décrit trois passages prioritaires : fichiers jamais analysés, fichiers modifiés depuis leur dernier contrôle, puis fichiers dont l'analyse date de plus de 28 jours. Ce dernier délai se règle avec av_rescan_days, notamment pour tenir compte de nouvelles signatures.
sudo -E -u www-data php occ files_antivirus:status -v
sudo -E -u www-data php occ files_antivirus:background-scan -v
La tâche s'exécute au maximum toutes les 15 minutes par défaut, mais sa fréquence réelle dépend aussi du mécanisme de tâches Nextcloud. Une configuration AJAX irrégulière ne convient pas à un traitement serveur prévisible. Utilisez le cron système selon la documentation Nextcloud, surveillez la file et fixez une taille de lot cohérente avec la capacité disponible.
Les stockages externes ont un comportement distinct. Les fichiers qu'ils contiennent participent au premier contrôle et au nouveau contrôle après modification. En revanche, le passage périodique des fichiers âgés de plus de 28 jours vise le stockage personnel sous files/, pas les stockages externes. Si votre architecture repose sur SMB ou S3, intégrez cette différence à la politique de sécurité et au guide du stockage externe Nextcloud.
Quelles limites et charges faut-il prévoir ?
ClamAV consomme des ressources même si le daemon reste peu actif au repos. Lors d'un lot d'envois, d'une première indexation ou d'une relance du scanner d'arrière-plan, le processeur, la mémoire et les entrées-sorties peuvent augmenter fortement. Cette charge s'ajoute à PHP, à la base de données, à la génération des aperçus et aux applications collaboratives.
Il n'existe pas de dimensionnement unique valable pour chaque instance. Mesurez le débit réel, les types de fichiers, leur taille, la concurrence et le temps maximal acceptable pour un dépôt. Surveillez la mémoire disponible, la charge CPU, la profondeur de la file, les délais d'analyse et les erreurs de socket. Si le scanner concurrence les usages courants, réduisez les lots, décalez les analyses ou séparez clamd sur un hôte privé.
Les archives chiffrées et les documents protégés par mot de passe demandent une règle explicite. Le manuel Nextcloud avertit que ClamAV peut répondre OK pour certains fichiers chiffrés, même lorsque l'option de blocage des fichiers non analysables est active. Des directives comme AlertEncryptedArchive, AlertEncryptedDoc ou AlertEncrypted peuvent signaler ces contenus, mais elles ne déchiffrent pas les fichiers et peuvent bloquer des usages légitimes.
Un antivirus ne remplace pas non plus la récupération. Un rançongiciel peut chiffrer un document sur un poste avec une méthode qui ne correspond pas à une signature détectée, puis synchroniser le résultat. Le guide des versions et de la corbeille Nextcloud aide pour certains incidents, tandis qu'une sauvegarde Nextcloud indépendante reste nécessaire pour un point de reprise distinct.
Checklist avant la mise en production
- vérifier la compatibilité de
files_antivirusavec la version Nextcloud installée ; - installer ClamAV et confirmer le chargement de ses signatures ;
- privilégier un daemon local par socket ou un daemon distant sur réseau privé ;
- interdire l'exposition publique du port TCP de
clamd; - définir l'action sur détection et le comportement si l'analyse échoue ;
- tester EICAR, un fichier sain, les clients et les tailles habituelles ;
- contrôler le cron Nextcloud et l'état de la file d'arrière-plan ;
- mesurer CPU, mémoire, stockage et délais pendant une charge réaliste ;
- documenter la politique applicable aux fichiers chiffrés et aux stockages externes ;
- conserver une protection des postes et une sauvegarde restaurable.
Conclusion
L'antivirus Nextcloud avec ClamAV est pertinent pour filtrer les fichiers au moment de leur arrivée et réexaminer le contenu existant. Le mode daemon par socket offre généralement le meilleur compromis sur une instance unique, tandis qu'un daemon distant isole la charge pour des volumes plus élevés. La mise en production doit valider les signatures, EICAR, la file d'arrière-plan, les fichiers chiffrés et l'effet sur les performances. Pour utiliser un espace administré sans gérer le serveur vous-même, vérifiez toujours les fonctions incluses et les limites du service choisi.
Découvrir l'offre NextcloudEspace privé géré et hébergé en France