Votre équipe ouvre-t-elle Nextcloud pour les fichiers, puis un intranet, un outil métier et une base documentaire dans autant d'onglets séparés ? En 2026, Nextcloud External Sites permet d'ajouter ces services au menu de navigation du cloud. L'utilisateur retrouve ainsi ses liens de travail depuis un point d'entrée commun.
Cette application ne transforme toutefois pas un site externe en application Nextcloud. L'affichage intégré dépend des règles du service cible, tandis que l'authentification et les droits restent séparés. Ce guide explique quand choisir une iframe ou un nouvel onglet, comment cibler les groupes et quels tests mener avant une mise en service.
Que fait Nextcloud External Sites, et que ne fait pas l'application ?
External Sites ajoute une entrée administrée dans les menus de Nextcloud. L'administrateur renseigne un nom, une URL et une icône. Selon le mode choisi, le service s'affiche dans le cadre de Nextcloud ou s'ouvre par redirection. Le manuel d'administration officiel prévoit aussi des emplacements particuliers, comme les réglages personnels, la zone de quota et la page de connexion.
L'usage le plus simple consiste à centraliser un intranet, un outil de ticketing, une documentation ou un logiciel métier. Les liens peuvent être réservés à certains groupes, appareils ou langues afin de ne pas encombrer tous les comptes.
En revanche, External Sites ne copie aucune donnée dans Nextcloud. L'application ne synchronise pas les utilisateurs, ne traduit pas les permissions et ne sauvegarde pas le service distant. Une personne autorisée à voir le lien peut encore être refusée par l'application cible, et la disparition du lien ne supprime aucun compte externe.
Cette distinction sépare External Sites d'une intégration applicative. Le guide Nextcloud et OpenProject décrit par exemple une connexion qui relie réellement des fichiers et des lots de travaux. External Sites ajoute surtout un accès commun dans l'interface, sans créer d'échange métier entre les deux plateformes.
Un portail, pas une fusion de services
Traitez chaque site externe comme un service autonome. Il conserve son hébergement, ses comptes, ses journaux, ses sauvegardes et sa politique de sécurité.
Faut-il afficher le site dans Nextcloud ou l'ouvrir dans un nouvel onglet ?
Le mode intégré charge le site distant dans une iframe, c'est-à-dire une page web affichée à l'intérieur d'une autre page. L'utilisateur garde la barre de navigation Nextcloud et peut passer rapidement de ses fichiers à l'outil externe. Ce choix convient à une page interne simple, conçue et testée pour être embarquée.
Le navigateur peut néanmoins refuser cet affichage. La documentation d'External Sites rappelle que de nombreux services interdisent leur intégration pour des raisons de sécurité. Les en-têtes X-Frame-Options et la directive CSP frame-ancestors permettent au site cible de définir quelles pages ont le droit de l'encadrer. Si Nextcloud n'est pas autorisé, l'iframe reste vide ou affiche une erreur.
Une instance Nextcloud en HTTPS ne doit pas intégrer une page en HTTP. Les navigateurs limitent ce contenu mixte, et le service externe doit disposer d'une adresse HTTPS valide avant tout essai.
Le mode redirection ouvre directement l'URL, généralement dans une nouvelle fenêtre ou un nouvel onglet selon le comportement du navigateur. Il est préférable dans plusieurs cas : le site refuse les iframes, son parcours de connexion échoue dans un cadre, il doit ouvrir des fenêtres secondaires, ou son interface demande toute la largeur disponible.
| Situation | Affichage intégré | Redirection |
|---|---|---|
| Intranet conçu pour être embarqué | Adapté après test | Possible |
| Service public qui bloque les iframes | Impossible | Recommandée |
| Application avec connexion complexe | À tester avec plusieurs profils | Souvent plus fiable |
| Page en HTTP face à Nextcloud HTTPS | À proscrire | À éviter tant que HTTPS manque |
| Outil mobile peu lisible dans un cadre | Peu adapté | Recommandée |
Ne modifiez pas les en-têtes de sécurité du service cible uniquement pour obtenir un affichage plus joli. Si vous administrez les deux plateformes, limitez explicitement l'autorisation au domaine Nextcloud concerné. Si vous ne contrôlez pas le site externe, utilisez la redirection au lieu de chercher un contournement.
Comment installer et configurer External Sites ?
Commencez par vérifier la compatibilité dans l'App Store Nextcloud. Au 4 octobre 2026, la branche 10.0.0 de l'application cible Nextcloud 35. Les versions antérieures de Nextcloud utilisent d'autres branches. Cette correspondance doit être contrôlée avant chaque installation ou montée de version.
Activez ensuite l'application External sites depuis le catalogue de l'instance, puis ouvrez ses réglages d'administration. Créez un premier site avec un nom court et une URL HTTPS complète. Choisissez une icône distincte, puis déterminez sa position, les appareils visés, la langue et les groupes autorisés. Activez la redirection si le site ne doit pas être chargé dans Nextcloud.
L'interface accepte des icônes personnalisées. Une variante portant le suffixe -dark conserve un contraste lisible sur mobile ou selon le thème. Choisissez un visuel simple, identifiable en petite taille.
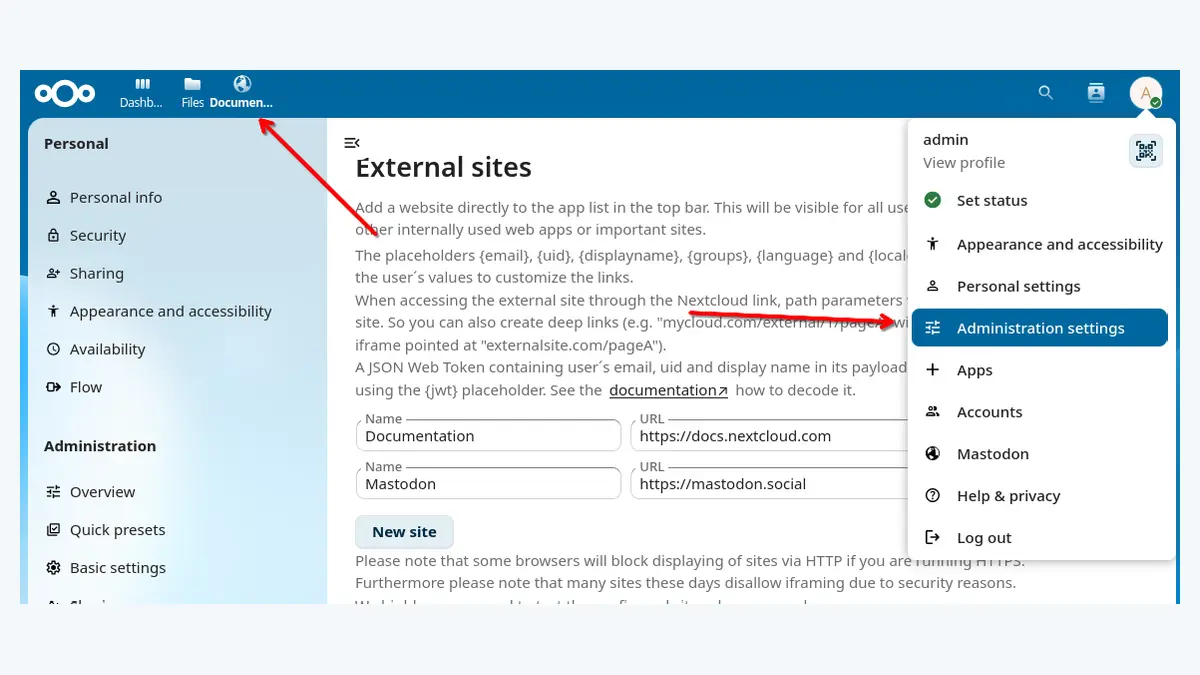
Pour un premier essai, utilisez une page sans donnée sensible et un groupe pilote. Connectez-vous avec un compte membre, puis avec un compte hors groupe. Vérifiez la présence du lien, l'ouverture réelle, le retour vers Nextcloud et le comportement sur mobile. Un test réalisé uniquement avec le compte administrateur ne prouve pas que le ciblage est correct.
Suivez cette séquence de configuration :
- confirmez la version de Nextcloud et la branche compatible de l'application ;
- ajoutez une URL HTTPS stable, sans paramètre personnel ;
- choisissez l'affichage intégré ou la redirection ;
- limitez l'entrée à un groupe pilote ;
- testez un compte autorisé et un compte exclu ;
- vérifiez ordinateur, mobile et au moins deux navigateurs utilisés par l'équipe ;
- documentez le propriétaire du lien avant de l'ouvrir à tous.
Commencez par une redirection
La redirection valide d'abord l'URL, les droits et le parcours de connexion. Passez ensuite à l'iframe seulement si l'intégration apporte un bénéfice concret et si le site cible l'autorise.
Comment cibler les groupes, appareils et parcours utiles ?
Un portail devient illisible si chaque utilisateur voit tous les outils de l'organisation. External Sites permet de limiter une entrée à un ou plusieurs groupes. Une équipe Support peut recevoir le lien vers le ticketing, tandis que le service RH accède à son portail sans exposer ce raccourci à toute l'entreprise. Le ciblage règle l'affichage dans Nextcloud, pas l'autorisation dans le service externe.
L'application propose également des filtres par appareil et par langue. Ils servent à éviter une interface inadaptée sur mobile ou à envoyer les utilisateurs vers une version localisée. Testez cependant les changements de langue du profil et les applications mobiles réellement déployées. Une règle supposée évidente sur navigateur peut produire une navigation différente dans un client mobile.
Des variables peuvent personnaliser l'URL. Le code officiel recense notamment {email}, {uid}, {displayname}, {groups}, {language} et {locale}. External Sites sait aussi transmettre les segments ajoutés après son propre chemin, ce qui permet de construire des liens profonds vers une section particulière du service cible.
Un identifiant, une adresse e-mail ou une liste de groupes placés dans une URL peuvent se retrouver dans l'historique, les journaux ou les captures d'écran. Utilisez une variable seulement si le service destinataire en a besoin et si son traitement est documenté.
Placez un outil quotidien dans le menu principal, une action liée au compte dans les réglages et une ressource publique sur la page de connexion. Réservez l'emplacement de quota à un service qui calcule réellement cette donnée. Une application occasionnelle peut rester en redirection afin de ne pas surcharger le menu.
Le guide complet de Nextcloud aide à distinguer les applications natives de la plateforme et les outils simplement reliés au portail. Cette carte évite de présenter External Sites comme une fonction métier qu'elle ne fournit pas.
Comment gérer l'authentification et le JWT sans créer une faille ?
L'ouverture depuis Nextcloud ne connecte pas automatiquement l'utilisateur au service externe. Pour un véritable accès unique, préparez une identité partagée et testez les sessions des deux côtés. Le guide SSO et LDAP avec Nextcloud détaille cette démarche.
External Sites propose aussi la variable {jwt}. Elle génère un JSON Web Token contenant des informations sur l'utilisateur. Le code de l'application inclut notamment l'émetteur, la date de création, une expiration fixée à une heure et les données utilisateur prévues. Le service cible doit récupérer le jeton, vérifier sa signature avec la clé publique de l'instance et contrôler les champs avant toute décision.
Ce mécanisme n'est pas une case à cocher pour activer le SSO. Il demande un développement du côté du site destinataire, une gestion sûre des clés et une validation correcte du jeton. Le script d'exemple officiel montre la vérification avec une clé publique. Ne faites jamais confiance au contenu décodé sans vérifier la signature, l'émetteur et l'expiration.
Le jeton peut être inséré dans l'URL sous la forme ?jwt={jwt}. Une URL traverse plusieurs composants et peut être journalisée. Réservez donc cette option à un service maîtrisé, imposez HTTPS et limitez la conservation des journaux. Si le besoin dépasse un accès simple, une authentification OpenID Connect correctement conçue sera souvent plus adaptée qu'un jeton transmis dans un lien.
Un lien visible n'accorde aucun droit
Le groupe Nextcloud décide qui voit l'entrée. Le service externe doit toujours contrôler sa propre session et ses propres permissions. Testez aussi le retrait d'un utilisateur des deux systèmes.
L'application publie une API OCS authentifiée qui renvoie les sites disponibles pour l'utilisateur et sa langue. Les administrateurs qui développent un client retrouveront les principes d'authentification et les formats OCS dans le guide de l'API Nextcloud.
Quelle recette appliquer avant la mise en production ?
Préparez une matrice qui croise profils, appareils et modes d'ouverture. Elle doit inclure un administrateur, un membre du groupe autorisé, un utilisateur hors groupe et un compte récemment retiré. Testez le navigateur principal, un second navigateur, l'application mobile si elle est utilisée et le comportement après déconnexion du service externe.
| Contrôle | Résultat attendu |
|---|---|
| Groupe autorisé | Le lien apparaît et mène au bon service |
| Groupe exclu | L'entrée reste absente |
| Iframe | La page charge sans erreur de sécurité ni zone vide |
| Redirection | L'URL finale et le retour utilisateur sont corrects |
| Authentification | Le service externe refuse tout compte non autorisé |
| Mobile | Le menu, l'icône et l'ouverture restent utilisables |
| Suppression du lien | Aucun accès externe n'est supposé supprimé automatiquement |
| Montée de version | La compatibilité de l'application est confirmée avant déploiement |
Consultez les journaux pendant la recette sans conserver inutilement des paramètres personnels ou des jetons. External Sites stocke une configuration de navigation, mais ne sauvegarde pas le logiciel distant.
La fiche officielle indique une maintenance avec des moyens limités : la fonction principale doit continuer à fonctionner et les anomalies jugées critiques sont traitées, mais l'équipe ne promet pas le développement de nouvelles fonctions. Ce statut n'interdit pas l'usage. Il impose de valider la compatibilité, de surveiller les mises à jour et de conserver un plan simple de retrait ou de redirection.
La checklist de sécurité Nextcloud complète cette recette pour les comptes, les groupes, les applications et les journaux. N'utilisez pas External Sites si votre projet exige une synchronisation de données, des droits communs ou une garantie de transaction entre deux logiciels. Dans ce cas, recherchez une intégration dédiée ou développez un connecteur documenté.
Conclusion
Nextcloud External Sites convient pour réunir des accès web dans un portail commun, sans prétendre fusionner les services. Commencez par une redirection, limitez le lien à un groupe pilote, puis testez HTTPS, iframe, appareils et authentification avec plusieurs profils. Les variables d'URL et le JWT ne doivent être activés que pour un besoin documenté et un site destinataire maîtrisé. Une configuration courte, réversible et suivie reste plus sûre qu'un menu chargé de liens sans propriétaire.
Découvrir l'offre NextcloudEspace collaboratif privé hébergé en FranceSources officielles
- Manuel d'administration Nextcloud : External Sites
- Application External Sites dans l'App Store Nextcloud
- Dépôt officiel de l'application External Sites
- Paramètres et variables disponibles dans External Sites
- Historique des versions d'External Sites
- Exemple officiel de vérification du JWT
- MDN : directive CSP frame-ancestors
- MDN : contenu mixte HTTP et HTTPS