Une politique de mots de passe Nextcloud permet de refuser un secret trop court, courant ou déjà compromis avant qu'il protège un compte. En 2026, l'application officielle Password policy distingue aussi les mots de passe de compte de ceux des liens de partage. Elle peut conserver un historique, fixer une expiration et désactiver un compte après plusieurs échecs consécutifs.
Ces réglages ont pourtant des effets différents. Certains s'appliquent à la création du secret, d'autres au moment de la connexion. Ce guide explique leur portée, les valeurs par défaut observées dans la branche stable 35 et une méthode de déploiement qui évite de bloquer les utilisateurs. Pour replacer ce contrôle parmi Files, Talk, Office et la gestion des comptes, consultez aussi le guide complet de Nextcloud.
Que contrôle réellement l'application Password policy ?
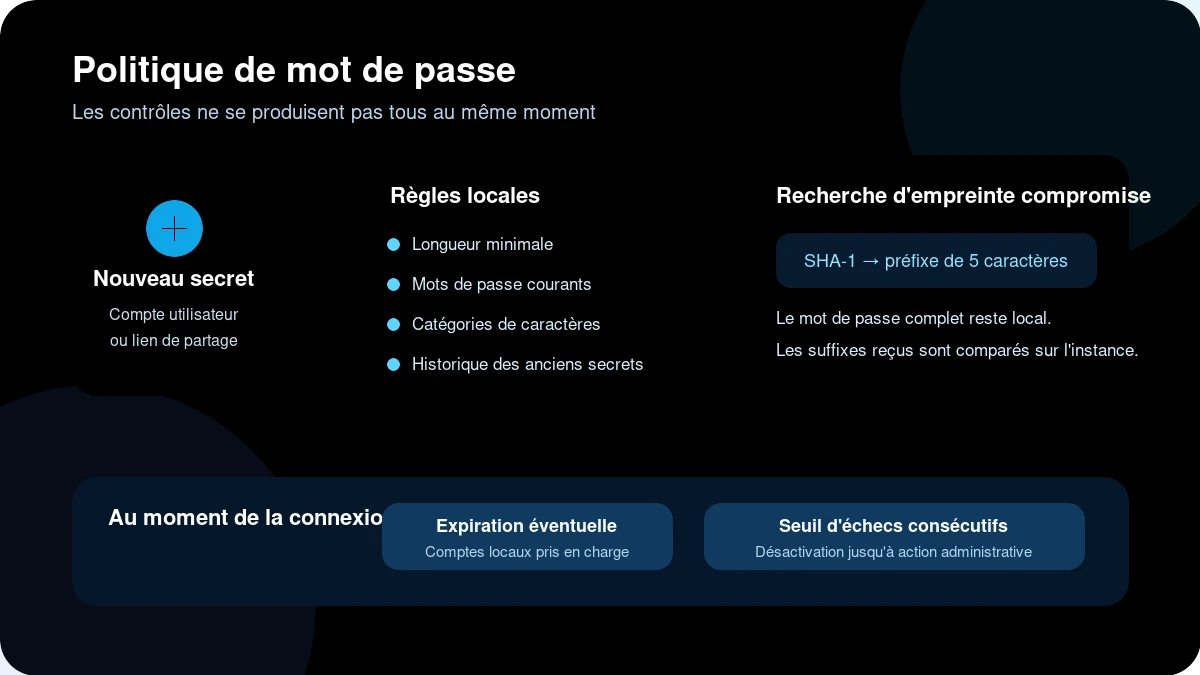
Password policy est une application officielle de Nextcloud, identifiée par password_policy et activée par défaut dans son manifeste. Elle intervient lorsqu'un mot de passe compatible avec le mécanisme de validation Nextcloud est créé ou modifié. Elle ne remplace ni l'authentification à deux facteurs, ni le contrôle des sessions, ni la protection contre les attaques par force brute.
La branche stable 35 gère deux contextes. La politique des comptes contrôle les mots de passe des utilisateurs concernés par le backend pris en charge. Une politique distincte peut être ajoutée pour les liens de partage, afin d'éviter qu'un lien public soit protégé par un secret plus faible que les comptes internes. Ce second jeu de règles se configure séparément depuis la même page d'administration.
| Réglage | Moment du contrôle | Effet attendu |
|---|---|---|
| Longueur et composition | Création ou changement | Refuse le nouveau mot de passe non conforme |
| Mots de passe courants | Création ou changement | Refuse une valeur présente dans la liste intégrée |
| Mots de passe compromis | Création ou changement | Compare une empreinte partielle avec Pwned Passwords |
| Historique | Changement | Empêche la réutilisation récente |
| Expiration | Connexion | Refuse un mot de passe local arrivé à échéance |
| Maximum d'échecs | Connexion | Désactive le compte jusqu'à une action administrative |
Cette politique n'est pas ciblable par groupe dans l'interface officielle observée. Si plusieurs populations exigent des règles différentes, ne promettez donc pas une exception par service sans l'avoir testée avec votre annuaire ou un développement complémentaire. Pour la protection des comptes privilégiés, combinez plutôt cette base avec la double authentification Nextcloud.
Comment configurer la longueur, les caractères et les liens de partage ?
Vérifiez d'abord que l'application apparaît parmi les applications activées. Sur une installation administrée en ligne de commande, occ app:list permet de contrôler son état. Si elle a été désactivée, la commande occ app:enable password_policy la réactive. Le chemin exact vers occ et l'utilisateur système varient selon le paquet, le conteneur ou l'hébergement choisi.
Ouvrez ensuite Paramètres d'administration > Sécurité > Politique de mot de passe. Le code stable 35 fixe à 10 caractères la longueur minimale par défaut de la politique de compte. Le refus des mots de passe courants est activé par défaut. Les obligations de majuscule et minuscule, de chiffre et de caractère spécial restent des options séparées.
La longueur par défaut vient du code de la version
La documentation générale et certains fichiers de présentation peuvent rester en retard sur le comportement d'une branche récente. Vérifiez la valeur affichée dans votre interface et la version réellement installée avant de communiquer une règle aux utilisateurs.
Pour ajouter des règles propres aux liens publics, utilisez l'action d'ajout d'un jeu de politiques, puis choisissez la politique de partage. Dans le code stable 35, ce nouveau jeu démarre avec une longueur de 10 caractères, le blocage des mots de passe courants activé et la vérification Pwned Passwords désactivée. Réglez-le explicitement au lieu de supposer qu'il copie toutes les options des comptes.
Évitez de multiplier les contraintes sans test. Imposer simultanément plusieurs catégories de caractères peut pousser les utilisateurs vers des variantes prévisibles. Une phrase longue, unique et stockée dans un gestionnaire reste plus facile à expliquer qu'une suite de règles changeantes. Le guide de sécurité Nextcloud replace ce réglage parmi HTTPS, mises à jour, droits, journaux et sauvegardes.
Comment Nextcloud détecte-t-il les mots de passe courants ou compromis ?
Le contrôle des mots de passe courants utilise une liste embarquée dans l'application. La comparaison est réalisée en minuscules, ce qui empêche une simple variation de casse de contourner la règle. Cette vérification reste locale à l'instance et ne dépend pas d'une requête réseau au moment du changement de mot de passe.
La vérification des mots de passe compromis suit un autre chemin. Nextcloud calcule l'empreinte SHA-1 du mot de passe, envoie seulement les cinq premiers caractères de cette empreinte à l'API Pwned Passwords, puis compare localement le suffixe recherché avec les réponses reçues. L'option Add-Padding est utilisée par le code stable 35 afin de rendre la taille des réponses moins révélatrice.
Le mot de passe complet n'est donc pas envoyé au service. Il faut cependant autoriser une connexion HTTPS sortante vers l'API. Le code actuel applique un délai de cinq secondes. Si la connexion échoue ou si la réponse ne peut pas être lue, l'événement est journalisé et la validation continue sans bloquer le mot de passe. Ce comportement évite qu'une panne externe empêche tous les changements, mais il signifie aussi que le contrôle n'est pas garanti pendant cette panne.
Testez donc deux scénarios séparés : un mot de passe connu comme compromis avec l'accès réseau disponible, puis le même changement lorsque l'API est volontairement inaccessible dans un environnement de recette. Vous saurez ainsi si votre politique exige une alerte réseau, un proxy sortant ou une procédure de contrôle complémentaire.
Faut-il activer l'historique, l'expiration et le blocage après échecs ?
L'historique conserve des empreintes sécurisées des derniers mots de passe du compte. La valeur configurée indique combien d'anciens secrets doivent être retenus. Une valeur de 0 désactive le contrôle et supprime l'historique stocké lors de la prochaine mise à jour traitée. Avec une valeur positive, Nextcloud refuse un nouveau mot de passe qui correspond à l'une des empreintes conservées.
L'expiration fonctionne différemment. Le nombre de jours est enregistré globalement, mais le code stable 35 ne l'applique qu'aux utilisateurs locaux dont le backend est Database ou Guests. Les comptes provenant d'un annuaire externe ne suivent donc pas automatiquement ce mécanisme. Une fois le délai dépassé, la connexion est refusée et le message invite l'utilisateur à passer par la réinitialisation du mot de passe.
L'interface officielle affiche elle-même un avertissement lorsque l'expiration est activée : la rotation périodique est considérée comme un risque par plusieurs organismes de sécurité. Ne choisissez pas un délai arbitraire uniquement pour cocher une case. Réservez un changement forcé aux situations documentées, par exemple un secret compromis, un départ mal géré ou une exigence contractuelle vérifiée.
Le maximum de tentatives échouées est encore un autre mécanisme. Une valeur positive compte les échecs consécutifs par utilisateur. Lorsque le seuil est atteint, le compte est désactivé et doit être réactivé manuellement par l'administration. Une connexion réussie remet le compteur à zéro. Ce réglage ne remplace pas la protection native contre la force brute, qui ralentit ou bloque les sources d'attaque selon leur adresse.
Un seuil trop bas peut devenir un outil de blocage
Un tiers qui connaît l'identifiant d'un utilisateur peut provoquer sa désactivation en répétant des échecs. Avant d'activer cette option, testez la procédure de réactivation, les alertes et la capacité du support à vérifier l'identité du demandeur.
Comment déployer la politique sans couper les accès ?
Commencez par relever la version du serveur, la version de password_policy, les backends utilisateurs et les applications qui créent des mots de passe. Documentez ensuite les valeurs actuelles. Une capture de l'interface ne suffit pas si l'instance utilise plusieurs contextes, car les règles de compte et de partage peuvent diverger.
Créez un compte local de test et un lien public sans données réelles. Vérifiez au minimum les cas suivants : longueur juste sous le seuil, mot de passe courant, caractères exigés, secret compromis, ancien mot de passe réutilisé, expiration et tentatives échouées. Confirmez le message reçu par l'utilisateur et l'événement visible dans les journaux. Testez aussi un compte issu de votre annuaire pour repérer les règles qui restent gérées par ce backend.
Déployez ensuite en deux temps. Activez d'abord les contrôles à la création ou au changement, puis informez les utilisateurs avant toute mesure qui agit lors de la connexion. Une nouvelle règle ne remplace pas automatiquement tous les mots de passe existants. Pour demander une rotation, préparez le parcours de réinitialisation, l'envoi d'e-mail, le support et un compte administrateur de secours.
Après la mise en service, combinez ces règles avec la 2FA pour les comptes sensibles. Les clients DAV et certaines intégrations utilisent parfois un secret distinct. Le guide du mot de passe d'application Nextcloud explique comment créer un accès par appareil et le révoquer sans changer le mot de passe principal.
La recette finale doit couvrir une connexion web, un client de synchronisation, un lien protégé, un changement de mot de passe et une récupération de compte. Conservez la version testée, les valeurs choisies, la date et le responsable capable d'annuler chaque réglage. Une politique compréhensible et réversible vaut mieux qu'un empilement de contraintes jamais exercées.
Conclusion
La politique de mots de passe Nextcloud sépare les règles de création des contrôles appliqués à la connexion. Commencez par la longueur, le refus des secrets courants et la détection des mots de passe compromis. Ajoutez l'historique après un test de changement, puis traitez l'expiration et le blocage comme des mesures à risque opérationnel. Vérifiez enfin les comptes locaux, l'annuaire, les liens publics et les clients avant une généralisation.
Découvrir les offres NextcloudEspace Nextcloud privé et isolé, hébergé en FranceSources officielles
- Nextcloud 35 : politique de mot de passe utilisateur
- Application officielle Password policy, branche stable 35
- Valeurs et contextes de la politique dans le code stable 35
- Contrôle Pwned Passwords dans le code stable 35
- Historique des mots de passe dans le code stable 35
- Expiration des mots de passe dans le code stable 35
- Blocage après échecs consécutifs dans le code stable 35
- Have I Been Pwned : modèle k-anonymity de Pwned Passwords
- Nextcloud 35 : protection contre les attaques par force brute